Nutzen Sie offizielle Links des Anbieters bzw. für Downloads, schützen Sie jeden Login und halten Sie Passwörter oder Tokens aus Screenshots, Benachrichtigungen und gewöhnlichen Support-Nachrichten fern. Stellen Sie ein vom Broker ausgegebenes Rithmic-Passwort über das vom Aussteller unterstützte Verfahren wieder her. Dieser Leitfaden bietet Praktiken für den Umgang mit Konten; er bescheinigt weder die Verschlüsselungsimplementierung von Rithmic noch die Sicherheit einer Bridge oder eine durchgängige Unterstützung der Zwei-Faktor-Authentifizierung.
Hinweise zur Software zu Bildungszwecken. Der Handel ist mit Risiken verbunden. Finanzielle Hinweise und Informationshinweise lesen.
Die verwendeten Zugangsdaten voneinander trennen
Anbieter-Dashboards, Rithmic-Handelsverbindungen, Plattformlizenzen und Automatisierungsdienste können jeweils eigene Logins haben. Der Login-Leitfaden von Apex unterscheidet ausdrücklich zwischen den Zugangsdaten für die Website und denen für RTrader.
Bewahren Sie Zugangsdaten sicher auf und verwenden Sie Passwörter nicht für nicht zusammenhängende Konten mehrfach. Aktivieren Sie zusätzliche Authentifizierung, wo der jeweilige Dienst sie tatsächlich unterstützt; gehen Sie nicht davon aus, dass eine solche Funktion in jeder Rithmic-Oberfläche vorhanden ist. Die Sicherheitshinweise von Microsoft behandeln Passwortschutz, Updates, schädliche Links und Geräteschutz.
Das echte Login-Layout als Datenschutz-Checkliste nutzen
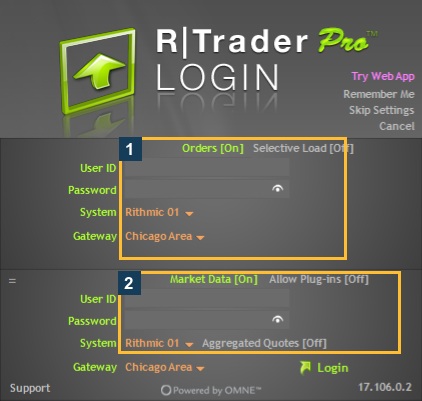
Prüfen Sie vor dem Teilen einer Aufnahme sowohl die Felder für Orders als auch für Market Data. Kontrollieren Sie außerdem die Titelleiste, Kontoauswahlen, Verlaufszeilen, Order-Kennungen und jedes hinter der Anwendung sichtbare Anbieter-Dashboard. Ein maskiertes Passwort macht den gesamten Screenshot nicht automatisch unbedenklich für die Veröffentlichung.
Verwenden Sie für ein öffentliches Hilfebild ein Layout mit leeren Feldern oder einen begrenzten Ausschnitt, der das relevante Bedienelement beibehält. Bewahren Sie private Originalaufnahmen getrennt auf. Kennzeichnen Sie jede Schwärzung, damit Leser verstehen, was verborgen wurde; ersetzen Sie niemals Konto- oder Orderinformationen durch erfundene Angaben.
Vorsichtsmaßnahmen bei Downloads und Support
- Rufen Sie Installations- und Wiederherstellungslinks über den Anbieter oder die offizielle Website von Rithmic auf.
- Prüfen Sie die Domain, bevor Sie ein Passwort eingeben oder eine Datei herunterladen.
- Halten Sie Betriebssystem, Browser und unterstützte Anwendungen über deren offizielle Verfahren auf dem aktuellen Stand.
- Behalten Sie den Firewall-Schutz bei. Gehen Sie einer dokumentierten Einschränkung einer Anwendung mit einer eng gefassten Ausnahme nach, statt alle Ports zu öffnen oder den Schutz zu deaktivieren.
- Geben Sie dem Support den Fehler, die Uhrzeit, die Version und den Verbindungskontext an. Geben Sie ihm nicht Ihr Passwort.
Microsoft erläutert die Risiken von Firewall-Ausnahmen. Ein Problem mit der Handelsverbindung allein rechtfertigt keine weitreichende Sicherheitsänderung.
Wenn Zugangsdaten möglicherweise offengelegt wurden
Nutzen Sie umgehend das offizielle Wiederherstellungs- bzw. Support-Verfahren des Ausstellers und teilen Sie ihm mit, welche Zugangsdaten betroffen waren. Der Leitfaden von Elite Trader Funding beschreibt einen anbieterspezifischen Wiederherstellungsweg. Erfassen Sie abhängige Verbindungen, bevor eine Passwortänderung sie unterbricht; stellen Sie außerdem über das unterstützte Verfahren fest, welcher Konto- bzw. Orderstatus aktiv ist.
Entfernen Sie offengelegtes Material von Orten, die Sie kontrollieren, und befolgen Sie die Anweisungen des betreffenden Dienstes zum Austausch von Token bzw. Passwörtern. Das Entfernen einer öffentlichen Datei beweist nicht, dass ihr Inhalt nie kopiert wurde. Handelte es sich bei den Zugangsdaten um ein Alert-Bridge-Token, aktualisieren Sie diesen Dienst und die konfigurierten Alerts gemäß seiner tatsächlichen Dokumentation; das Zurücksetzen eines Rithmic-Passworts ist eine andere Aufgabe.
Was diese Prüfung nicht behauptet
Die Rithmic-FAQ besagt, dass der Support ein Passwort nicht abrufen kann, und fordert Nutzer auf, keines zu senden. Das legt nicht jedes Detail der Speicherung, des Netzwerks oder von Implementierungen Dritter offen. Hier wurden weder ein Penetrationstest noch eine Prüfung der Zugangsdatenspeicherung noch eine Sicherheitszertifizierung des Anbieters durchgeführt. Fügen Sie einem Hilfeartikel keine nicht belegte Verschlüsselung, Protokollversion oder Compliance-Bezeichnung hinzu.
Häufige Fragen
Reicht ein unscharfer Screenshot aus?
Prüfen Sie das gesamte Bild. Andere Felder, Fenstertitel oder Verlaufszeilen können das Konto weiterhin erkennen lassen. Eine deckende Schwärzung oder ein gezielter Ausschnitt lässt sich leichter überprüfen als eine leichte Unschärfe.
Sollte ich ein Passwort senden, damit der Support den Login testen kann?
Senden Sie es nicht in einer gewöhnlichen Support-Nachricht. Folgen Sie dem autorisierten Wiederherstellungs- bzw. Untersuchungsverfahren des Ausstellers.
Ist „Remember Me“ erforderlich?
Diese Prüfung hat keine Notwendigkeit festgestellt. Bedenken Sie, wer Zugriff auf das Gerät hat und was die Option tatsächlich speichert; die geprüfte Beschriftung allein belegt ihre Implementierung nicht.
Beweist Cloud-Hosting, dass ein Automatisierungsdienst sicher ist?
Nein. Prüfen Sie die dokumentierten Kontrollen und den Umgang mit Zugangsdaten des konkreten Dienstes. Der Hosting-Standort ist keine Sicherheitszertifizierung.