Utilisez les liens officiels du fournisseur et de téléchargement, protégez chaque identifiant et gardez mots de passe et jetons hors des captures d'écran, des alertes et des messages de support ordinaires. Récupérez un mot de passe Rithmic émis par un courtier via le processus pris en charge par l'émetteur. Ce guide propose des pratiques de gestion de compte ; il ne certifie ni l'implémentation du chiffrement de Rithmic, ni la sécurité d'une passerelle, ni la prise en charge universelle de l'authentification à deux facteurs.
Conseils éducatifs sur le logiciel. Le trading comporte des risques. Lire les avertissements financiers et d'information.
Séparez les identifiants que vous utilisez
Les tableaux de bord des fournisseurs, les connexions de trading Rithmic, les licences de plateforme et les services d'automatisation peuvent avoir des identifiants différents. Le guide de connexion d'Apex distingue explicitement les identifiants du site web et ceux de RTrader.
Stockez vos identifiants de manière sécurisée et évitez de réutiliser les mêmes mots de passe pour des comptes sans rapport. Activez une authentification supplémentaire lorsque le service concerné la prend en charge ; ne partez pas du principe qu'une telle option existe dans toutes les interfaces Rithmic. Les conseils de sécurité de Microsoft couvrent la protection des mots de passe, les mises à jour, les liens malveillants et la protection des appareils.
Utilisez l'écran de connexion réel comme liste de contrôle de confidentialité
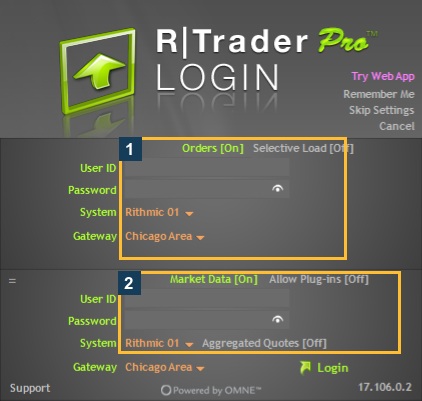
Avant de partager une capture, inspectez les champs Orders et Market Data. Vérifiez aussi la barre de titre, les sélecteurs de compte, les lignes d'historique, les identifiants d'ordre et tout tableau de bord du fournisseur visible derrière l'application. Un mot de passe masqué ne rend pas automatiquement la capture entière sûre à publier.
Pour une image d'aide publique, utilisez une disposition aux champs vides ou un recadrage limité qui conserve la commande pertinente. Conservez séparément les captures originales privées. Indiquez toute zone masquée afin que les lecteurs comprennent ce qui a été caché ; ne la remplacez jamais par des informations de compte ou d'ordre fabriquées.
Précautions pour les téléchargements et le support
- Accédez aux liens d'installation et de récupération depuis le fournisseur ou le site officiel de Rithmic.
- Vérifiez le domaine avant de saisir un mot de passe ou de télécharger un fichier.
- Maintenez à jour le système d'exploitation, le navigateur et les applications prises en charge en utilisant leurs processus officiels.
- Conservez la protection du pare-feu. Face à une restriction documentée d'une application, ajoutez une exception ciblée plutôt que d'ouvrir tous les ports ou de désactiver la protection.
- Communiquez au support l'erreur, l'heure, la version et le contexte de connexion. Ne lui communiquez pas votre mot de passe.
Microsoft explique les risques liés aux exceptions du pare-feu. Un simple problème de connexion de trading ne justifie pas une modification de sécurité d'envergure.
Si des identifiants ont pu être exposés
Utilisez rapidement le processus officiel de récupération ou de support de l'émetteur et indiquez-lui quel identifiant est concerné. Le guide d'Elite Trader Funding présente une voie de récupération propre à un fournisseur. Faites l'inventaire des connexions dépendantes avant qu'un changement de mot de passe ne les interrompe ; établissez aussi l'état des comptes et des ordres actifs via le processus pris en charge.
Retirez le contenu exposé des emplacements que vous contrôlez et suivez les instructions de remplacement de jeton ou de mot de passe du service concerné. Supprimer un fichier public ne prouve pas que son contenu n'a jamais été copié. Si l'identifiant était un jeton de passerelle d'alertes, mettez à jour ce service et les alertes configurées conformément à sa documentation réelle ; la réinitialisation d'un mot de passe Rithmic est une tâche différente.
Ce que cette analyse n'affirme pas
La FAQ de Rithmic indique que le support ne peut pas récupérer un mot de passe et demande aux utilisateurs de ne pas en envoyer. Cela ne divulgue pas tous les détails d'implémentation du stockage, du réseau ou des tiers. Aucun test d'intrusion, aucune inspection du stockage des identifiants ni aucune certification de sécurité du fournisseur n'a été réalisé ici. N'ajoutez pas à un article d'aide un chiffrement, une version de protocole ou une mention de conformité non étayés.
Questions fréquentes
Une capture d'écran floutée suffit-elle ?
Vérifiez l'image entière. D'autres champs, titres de fenêtre ou lignes d'historique peuvent encore permettre d'identifier le compte. Un masquage opaque ou un recadrage ciblé est plus facile à vérifier qu'un flou léger.
Dois-je envoyer un mot de passe pour que le support teste la connexion ?
Ne l'envoyez pas dans un message de support ordinaire. Suivez le processus de récupération ou d'investigation autorisé par l'émetteur.
Remember Me est-il obligatoire ?
Cette analyse n'a établi aucune obligation. Tenez compte des personnes qui ont accès à l'appareil et de ce que l'option stocke réellement ; le libellé inspecté ne permet pas à lui seul de connaître son implémentation.
L'hébergement cloud prouve-t-il qu'un service d'automatisation est sécurisé ?
Non. Examinez les contrôles documentés du service concerné et sa gestion des identifiants. L'emplacement d'hébergement n'est pas une certification de sécurité.